Domain rdsi.de kaufen?
Wir ziehen mit dem Projekt
rdsi.de um.
Sind Sie am Kauf der Domain
rdsi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rdsi.de kaufen?
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
Ähnliche Suchbegriffe für Hashes
Top-Angebote
Produkte zum Begriff Hashes:
-
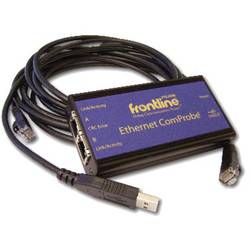
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
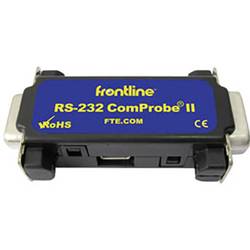
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baumann, Karl: Gestaltete InfrastrukturGestaltete Infrastruktur , Die Brücken der Rhätischen Bahn in der zweiten Generation , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Autoren: Baumann, Karl~Hegner-van Rooden, Clementine, Seitenzahl/Blattzahl: 240, Abbildungen: 130 farbige und 50 s/w-Abbildungen, Keyword: Aldo Chitvanni; Andreas Galmarini; Balz Amrein; Brückenbau; Christian Florin; Claudio Tschuor; Clementine Hegner-van Rooden; Eisenbahn; Eisenbahnbrücken; Erhalt und Erneuerung; Franz Looser; Fredy Fanger; Gabriel Derungs; Gebirgsbahn; Graubünden; Infrastruktur; Ingenieurbau; Jürg Conzett; Karl Baumann; Landwasserviadukt; Langwieserviadukt; Markus Schneider; Michael Egger; Monika Schenk; Nicola Pitaro; Rafael Wyrsch; Renato Fasciati; Rhätische Bahn; Schweiz; UNESCO Welterbe Albulabahn; UNESCO Welterbe Berninabahn, Fachschema: Graubünden~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 232, Höhe: 24, Gewicht: 1672, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Was steht für ein sicheres Protokoll zur Übertragung von Daten?
Was steht für ein sicheres Protokoll zur Übertragung von Daten? Ein sicheres Protokoll zur Übertragung von Daten ist ein Kommunikationsprotokoll, das entwickelt wurde, um die Vertraulichkeit, Integrität und Authentizität von übertragenen Daten zu gewährleisten. Es verwendet Verschlüsselungstechniken, um sicherzustellen, dass die Daten während der Übertragung vor unbefugtem Zugriff geschützt sind. Beispiele für sichere Protokolle sind HTTPS (Hypertext Transfer Protocol Secure) für sichere Webseiten und SFTP (Secure File Transfer Protocol) für sichere Dateiübertragungen. Diese Protokolle sind entscheidend, um die Sicherheit von sensiblen Informationen wie persönlichen Daten, Finanzdaten oder geistigem Eigentum zu gewährleisten. **


Wie funktioniert die Übertragung von Daten in einem lokalen Netzwerk?
Die Daten werden von einem Gerät gesendet und über ein Netzwerkkabel oder drahtlose Verbindung an einen Router geschickt. Der Router leitet die Daten an das entsprechende Zielgerät im Netzwerk weiter. Die Übertragung erfolgt über das Ethernet-Protokoll oder WLAN, je nach Art des Netzwerks. **
Wie funktioniert die Übertragung von Daten über ein Ethernet-Netzwerk? Welche Vorteile bietet diese Technologie gegenüber anderen Netzwerkstandards?
Die Übertragung von Daten über ein Ethernet-Netzwerk erfolgt mithilfe von Datenpaketen, die über Kabel zwischen den Geräten ausgetauscht werden. Die Daten werden in Frames verpackt und über Switches und Router an ihr Ziel geleitet. Ethernet bietet hohe Geschwindigkeiten, Zuverlässigkeit, Skalierbarkeit und Kompatibilität mit verschiedenen Geräten, was es zu einer weit verbreiteten und kosteneffizienten Netzwerktechnologie macht. **
Top-Angebote
Produkte zum Begriff Hashes:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
-
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
Ähnliche Suchbegriffe für Hashes
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Baumann, Karl: Gestaltete InfrastrukturGestaltete Infrastruktur , Die Brücken der Rhätischen Bahn in der zweiten Generation , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Produktform: Leinen, Autoren: Baumann, Karl~Hegner-van Rooden, Clementine, Seitenzahl/Blattzahl: 240, Abbildungen: 130 farbige und 50 s/w-Abbildungen, Keyword: Aldo Chitvanni; Andreas Galmarini; Balz Amrein; Brückenbau; Christian Florin; Claudio Tschuor; Clementine Hegner-van Rooden; Eisenbahn; Eisenbahnbrücken; Erhalt und Erneuerung; Franz Looser; Fredy Fanger; Gabriel Derungs; Gebirgsbahn; Graubünden; Infrastruktur; Ingenieurbau; Jürg Conzett; Karl Baumann; Landwasserviadukt; Langwieserviadukt; Markus Schneider; Michael Egger; Monika Schenk; Nicola Pitaro; Rafael Wyrsch; Renato Fasciati; Rhätische Bahn; Schweiz; UNESCO Welterbe Albulabahn; UNESCO Welterbe Berninabahn, Fachschema: Graubünden~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Bautechnik~Bautechnik, Fachkategorie: Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 232, Höhe: 24, Gewicht: 1672, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unterstützte KommunikationUnterstützte Kommunikation , Eine Einführung in Theorie und Praxis , Linsen, Tönungen & Folien > Lichter & Leuchten , Auflage: 6. Auflage, Erscheinungsjahr: 20210210, Produktform: Kartoniert, Redaktion: Wilken, Etta, Auflage: 21006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 326, Abbildungen: 22 Abbildungen, 10 Tabellen, Themenüberschrift: EDUCATION / Special Education / General, Keyword: Alternative Kommunikation; Nichtsprechende Kommunikation; Spracherwerb, Fachschema: Behinderung / Kinder, Jugendliche~Jugend / Behinderung~Kind / Behinderung~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung~Kommunikation (Mensch)~Behindertenpädagogik (Sonderpädagogik)~Behinderung / Pädagogik~Pädagogik / Behinderung~Pädagogik / Sonderpädagogik~Sonderpädagogik~Sozialarbeit~Spracherwerb~Sprachbehinderung~Sprache / Störungen~Sprachstörung - Patholinguistik~Störung (psychologisch) / Sprachstörung, Fachkategorie: Sonderpädagogik, Bildungszweck: für spezielle Lernschwächen, Thema: Optimieren, Warengruppe: HC/Sonderpädagogik, Behindertenpädagogik, Fachkategorie: Bildungsstrategien und -politik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 231, Breite: 157, Höhe: 20, Gewicht: 497, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783170329744 9783170257757 9783170212947 9783170192188 9783170167322, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Was steht für ein sicheres Protokoll zur Übertragung von Daten?
Was steht für ein sicheres Protokoll zur Übertragung von Daten? Ein sicheres Protokoll zur Übertragung von Daten ist ein Kommunikationsprotokoll, das entwickelt wurde, um die Vertraulichkeit, Integrität und Authentizität von übertragenen Daten zu gewährleisten. Es verwendet Verschlüsselungstechniken, um sicherzustellen, dass die Daten während der Übertragung vor unbefugtem Zugriff geschützt sind. Beispiele für sichere Protokolle sind HTTPS (Hypertext Transfer Protocol Secure) für sichere Webseiten und SFTP (Secure File Transfer Protocol) für sichere Dateiübertragungen. Diese Protokolle sind entscheidend, um die Sicherheit von sensiblen Informationen wie persönlichen Daten, Finanzdaten oder geistigem Eigentum zu gewährleisten. **
-
Wie funktioniert die Übertragung von Daten in einem lokalen Netzwerk?
Die Daten werden von einem Gerät gesendet und über ein Netzwerkkabel oder drahtlose Verbindung an einen Router geschickt. Der Router leitet die Daten an das entsprechende Zielgerät im Netzwerk weiter. Die Übertragung erfolgt über das Ethernet-Protokoll oder WLAN, je nach Art des Netzwerks. **
-
Wie funktioniert die Übertragung von Daten über ein Ethernet-Netzwerk? Welche Vorteile bietet diese Technologie gegenüber anderen Netzwerkstandards?
Die Übertragung von Daten über ein Ethernet-Netzwerk erfolgt mithilfe von Datenpaketen, die über Kabel zwischen den Geräten ausgetauscht werden. Die Daten werden in Frames verpackt und über Switches und Router an ihr Ziel geleitet. Ethernet bietet hohe Geschwindigkeiten, Zuverlässigkeit, Skalierbarkeit und Kompatibilität mit verschiedenen Geräten, was es zu einer weit verbreiteten und kosteneffizienten Netzwerktechnologie macht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.